security
cc-connect 架构与安全决策指南:把聊天工具接成本地编码 Agent 控制面
从本地桥、权限模式、admin_from、yolo 风险、run_as_user、Web UI 9820、密钥、审计和多项目边界,系统评估 cc-connect 的采用方式。
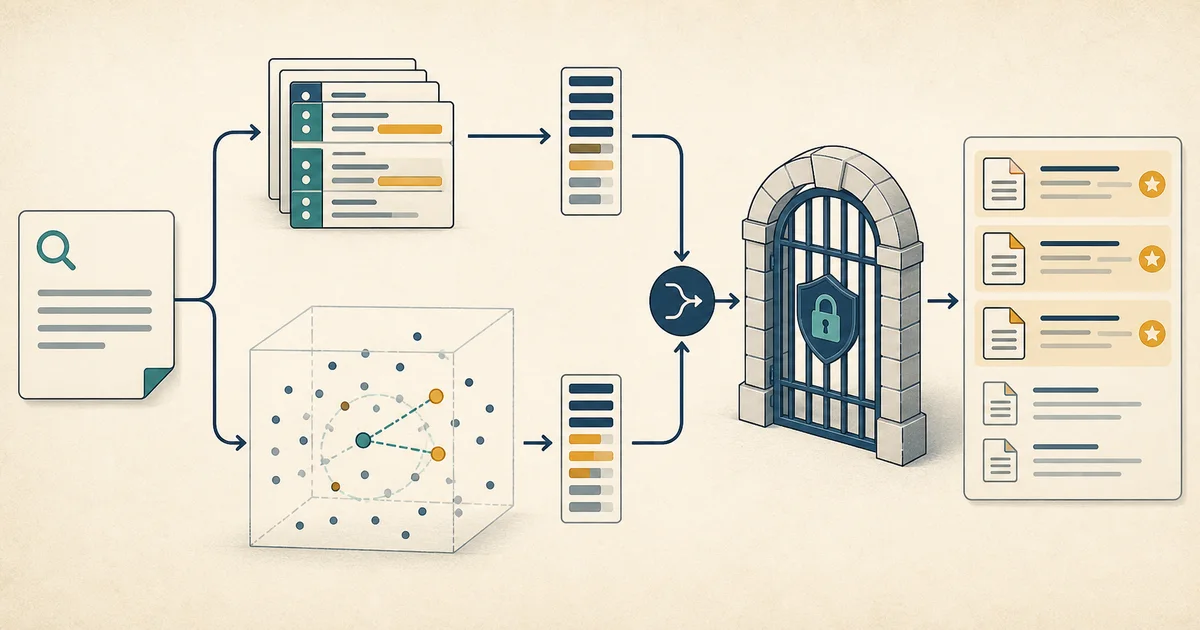
企业知识库的检索与权限控制
从五份制度和故障文档出发,手算并运行 RRF 融合,复现重复切片、后过滤漏检和召回后撤权,区分业务评测与模型效果。
用 Aliens Eye 检查自己的公开账号:怎样复核命中、误报和失效链接
用自己的公开账号建立对照,解释 Aliens Eye 的页面判断、误报、访问失败与跨站关联,并说明怎样人工确认归属和记录复核依据。
Aliens Eye:把用户名扫描从状态码判断推进到证据排序
Aliens Eye 是一个 AI 辅助的 Python OSINT 用户名扫描器。本文从检测逻辑、证据复核、限速、隐私边界和落地评估解释如何安全使用。
OpenCodex 的 provider 路由治理:从单机代理到可审计的模型分发层
从治理、可审计性和账户池状态出发,拆解 OpenCodex 的 provider/model 路由、认证和故障回退。
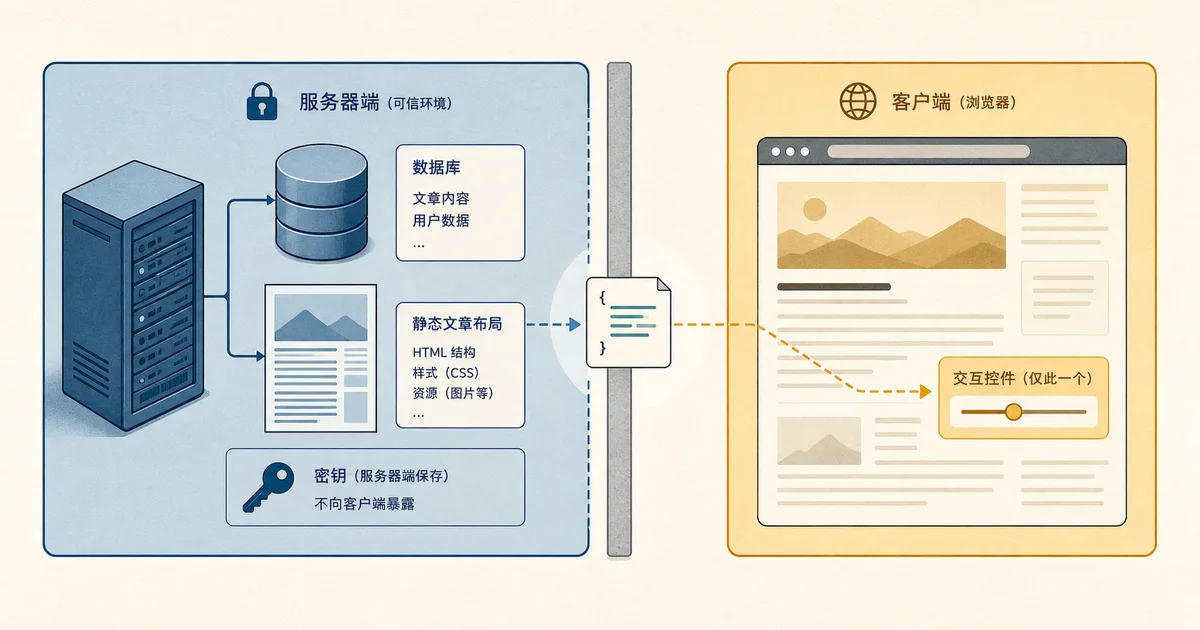
Next.js RSC 的数据传递与缓存
固定 Next.js 16.3.3 配置,用独立 fixture 的 HTML、Flight 和写入请求核验 DTO、两类缓存、权限拒绝、版本冲突,以及保存成功后刷新失败的处理边界。
peerd 不是网页自动化玩具,而是浏览器 Agent 权限模型样本
peerd 的重点不是让 AI 点网页,而是把浏览器 Agent 的本地密钥、actor 隔离、出站控制、动作确认和审计日志拆成可讨论的工程边界。