技术实践
雨云服务器选购清单:配置、机房、IP 和流量到底怎么判断
一份面向个人开发者和站长的雨云服务器选购清单:先按用途选择配置,再核对机房、备案、独立 IP、NAT、流量、备份和实际验收。
Piper 本地语音合成部署清单:CLI、常驻服务与设备验收
从一次性生成 WAV 到常驻语音服务,梳理 Piper 的部署方式、性能验收、模型授权和离线运行边界。
Mojo 开源后,AI 基础设施开发者该关注什么:编译器、MLIR、GPU 与内存安全
从编译器、MLIR、Python 互操作、所有权与内存安全、GPU 路径到开源后的成熟度,系统梳理 Mojo 开源对 AI 基础设施开发者意味着什么,并给出一份不依赖猜测命令的评估清单。
Palmier Pro 评测:AI 剪辑工作台的真正价值在时间线协同
从实际工作流、MCP 安全边界和产品成熟度出发,评估 Palmier Pro 是否适合成为 AI 视频制作的桌面工作台。
OpenMAIC 评测:一套 AI 课堂系统如何跨过“能生成”之后
从课堂生成、编辑导出、模型路由和安全边界出发,评估 OpenMAIC 是否适合真实教学和培训场景。
Hermes v0.20.5 上手验收:免 Key 之后,Agent 还要验证什么
从首次启动、模型选择、联网搜索到权限边界,给 Hermes v0.20.5 做一份面向真实使用的首轮验收清单。
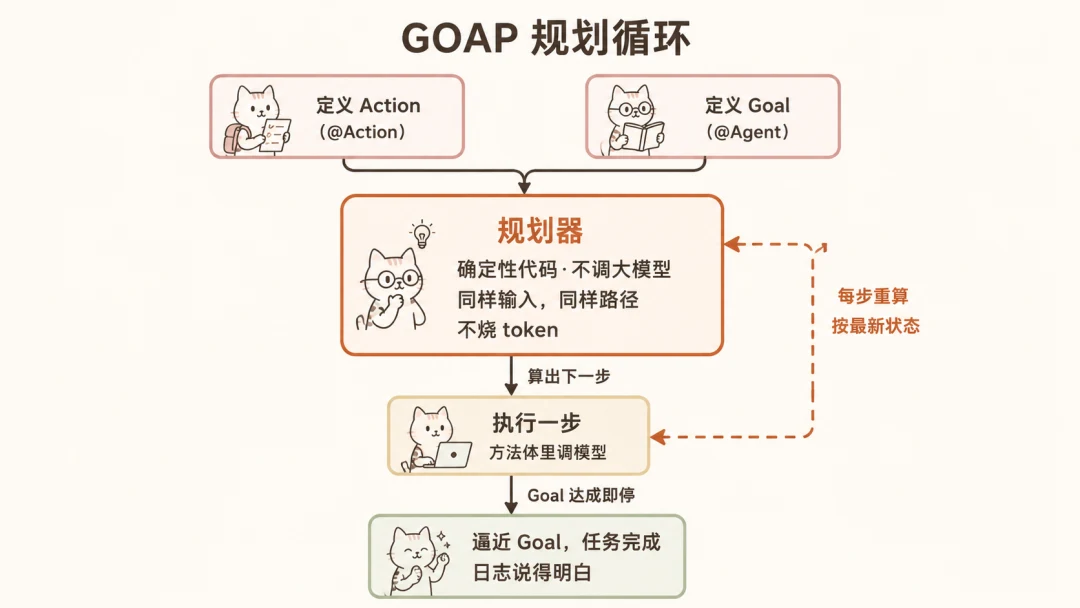
Java 做 Agent,先把规划、执行和业务边界分开
Embabel 的 JVM Agent 编排思路,重点讨论 GOAP 规划循环、类型系统与存量 Spring 系统的接入边界。
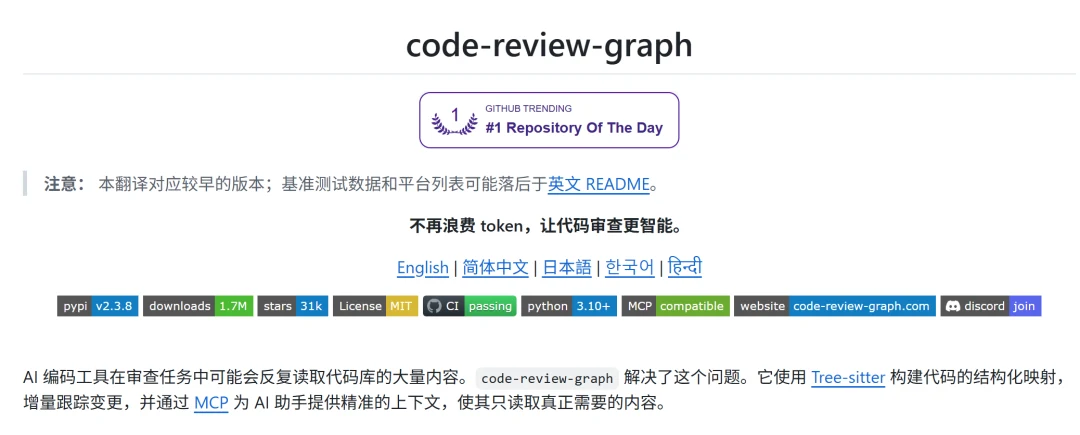
AI 审查的第一道门:把代码影响面算出来
从代码关系、增量索引和 PR 风险门禁出发,分析 code-review-graph 如何把代码审查从全库阅读变成结构化取证。
QUIC 到底解决了 TCP 的什么问题?从中间设备到 HTTP/3 的工程账
QUIC 不是简单替代 TCP。本文从公网兼容性、队头阻塞、连接迁移、加密和运维成本解释 HTTP/3 的真实取舍。
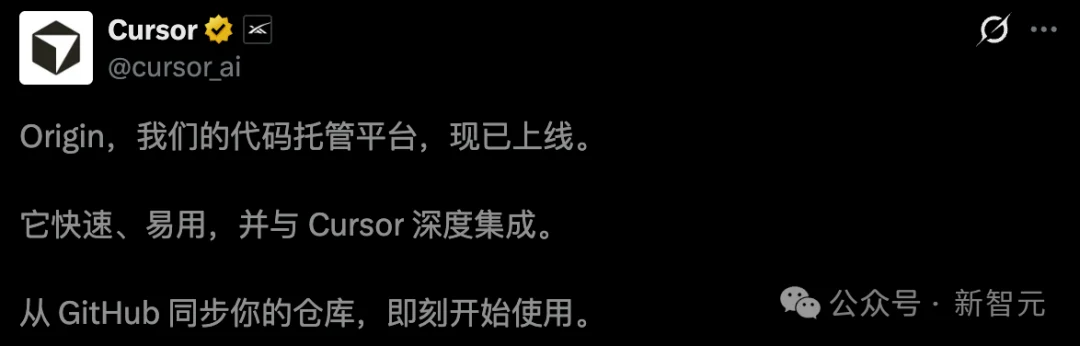
Origin 值不值得试:给 Agent 时代代码托管做一次工程验收
从堆叠式变更、合并队列、GitHub 镜像到 source of truth,建立 Origin 试用清单。
别只看 Star:用工程证据评估上周这 10 个开源项目
把热门开源项目放进可复现、可维护、可回滚的评估流程,覆盖 AI、内容工具、数据库和远程开发。
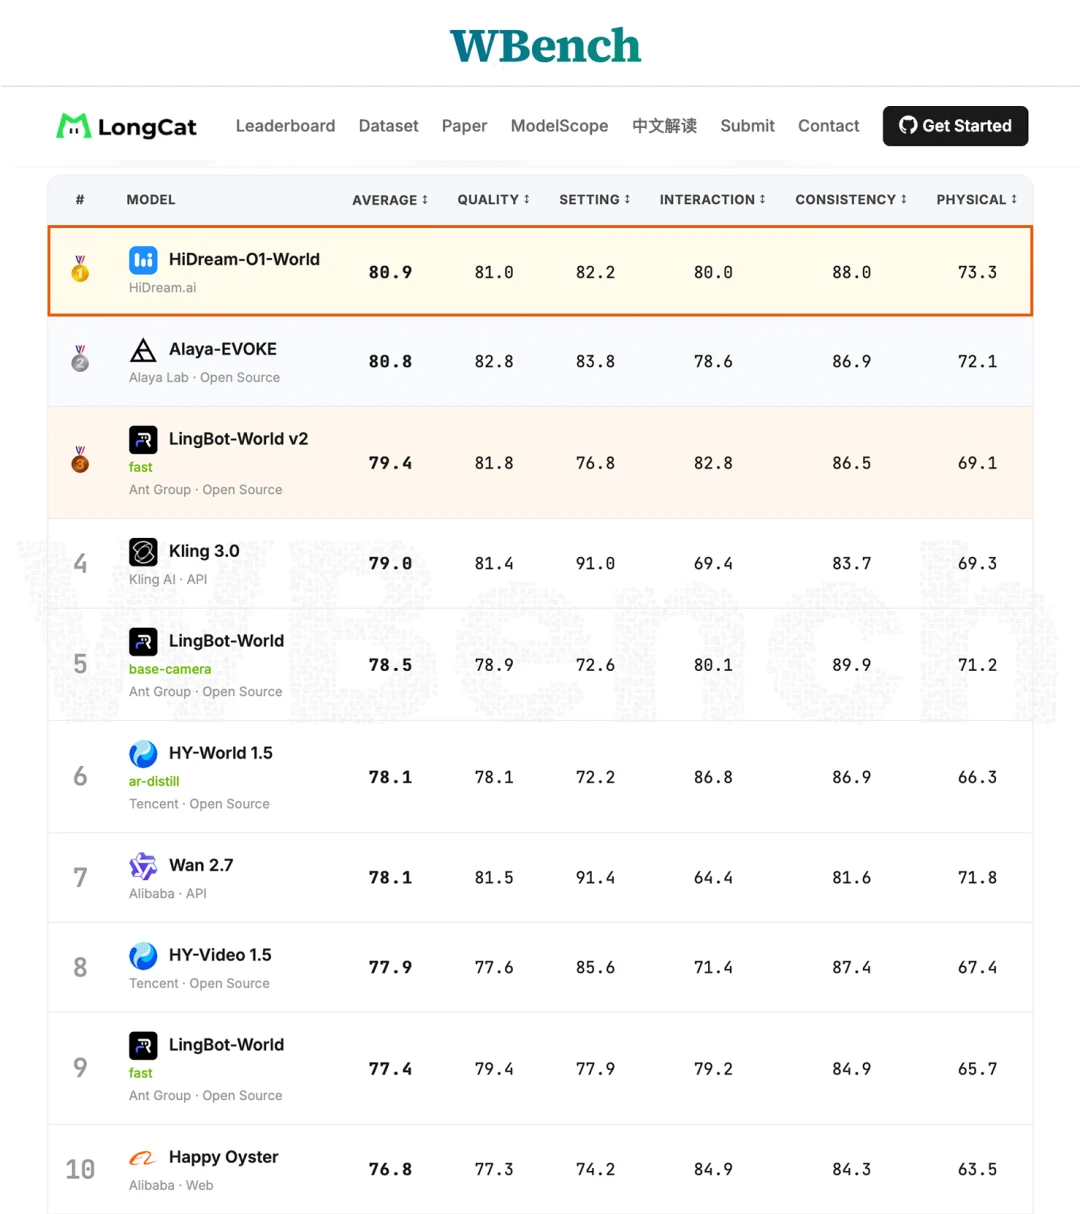
别只看世界模型榜单第一:HiDream-O1-World 还要过哪些工程门禁
从 WBench 分项、空间记忆、物理交互和在线适配出发,拆解公开证据与后续验收标准。
CodeSucker 实用评估:软件著作权源程序文档能不能放心交给工具整理
从文件选择、清洗规则、分页校验、离线边界和安装包风险,评估 CodeSucker 是否适合纳入软著材料准备流程。
PixelRAG 不替代文本 RAG:它补上视觉证据这一层
从表格、图表和页面布局出发,分析 PixelRAG 如何与文本检索协作,以及如何用可量化的试点判断是否值得引入。
Agent Reach 的价值在运维:先体检,再让 Agent 上网
从安装验收、doctor、桌面与服务器差异和故障路由出发,拆解 Agent Reach 如何降低外部工具的维护成本。
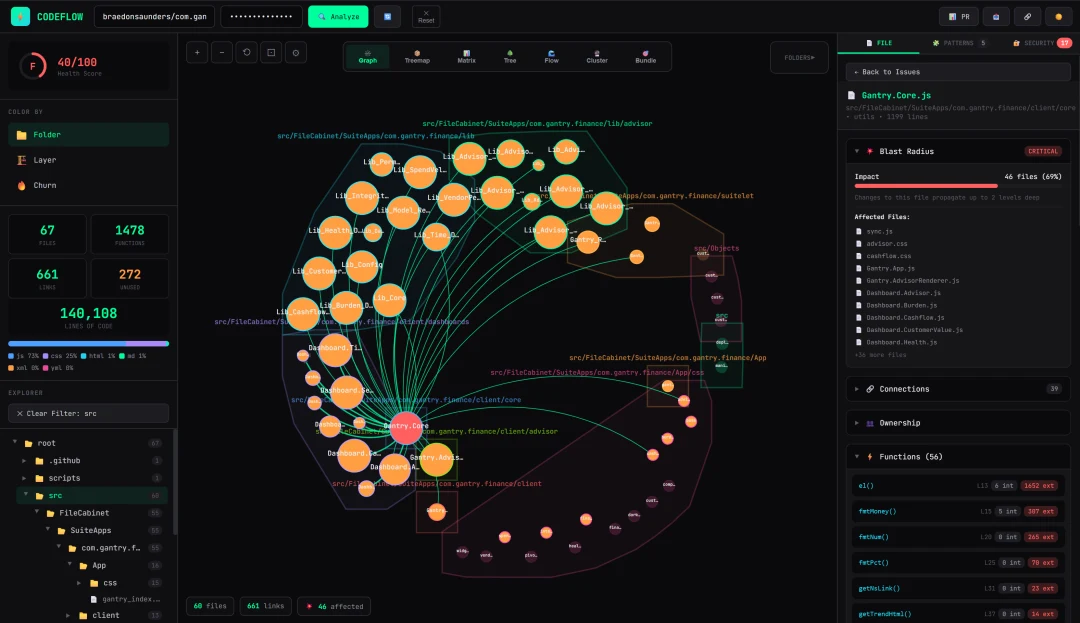
CodeFlow 浏览器代码分析采用审计:隐私、Token、供应链、静态分析与 PR 工作流
从采用审计视角评估 CodeFlow 的浏览器代码分析方案,重点覆盖隐私、Token 管理、浏览器供应链、静态分析精度、安全扫描边界与 PR 工作流,并给出试点与验收清单。
Nginx 配置拆分指南:CORS 响应头继承与 PHP 单入口
把 Nginx 配置拆成 include 文件时,先核对指令上下文、响应头继承和 PHP 执行范围。给出单入口 PHP 应用的 HTTPS 示例,并说明 HTTP/2、HSTS 与跨域配置的适用条件。
Hallmark 不是审美模型,而是一套反默认值的设计审查协议
基于 Hallmark 官方 README、SKILL 和 ROADMAP,拆解四种操作模式、审查门禁、安装方法、采用边界与可验证评估方案。
Contract Review Skill 采用审计:安全边界、评测缺口与试点清单
面向企业引入开源合同审查 Agent 工作流的深度安全与质量采用审计:核对输入门禁、路由、证据、交付、评测、数据治理、人工签发和分阶段上线条件。
Brnchost VDS 运维尽调:Bursa 节点、Perc95 25Mbps 与上线前风险清单
从运维尽调角度审阅 Brnchost 土耳其 VDS:官网配置、AUP 带宽口径、DDoS/null-route、备份迁移和投产分级。非亲测,适合上线前做风险核对。